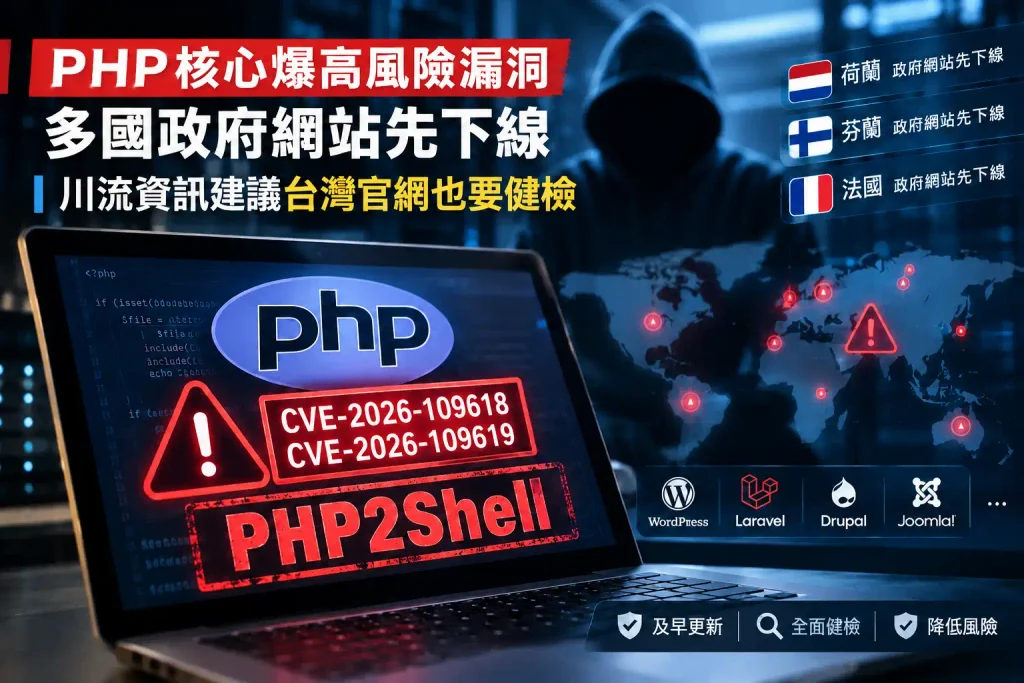
全球約七成已知網站使用的程式語言 PHP,本週公布兩項編號為 CVE-2026-109618、CVE-2026-109619 的重大漏洞,外界稱為「PHP2Shell」。據研究單位揭露,攻擊者不需登入,就可能在尚未修補的主機上執行惡意程式,進而竄改網頁、竊取資料。依資安業者評估,這項漏洞的 CVSS v4.0 評分為 9.2,屬於最高風險等級。
多國政府先行下線避險
由於官方修補程式發布前,漏洞細節已提前在網路上流出,荷蘭、芬蘭、法國等國的政府機關,在補丁釋出前先行關閉部分網站。芬蘭政府資訊單位說明,這屬於預防措施,並非遭到攻擊或資料外洩。 目前國際媒體尚未出現大規模入侵災情的確認報導,但資安研究人員警告,AI 工具能協助更快分析修補程式、製作攻擊工具,使防守方可用的時間被壓縮。
官方:沒有設定可替代更新
PHP 官方已釋出修補版本,包含 8.2.35、8.3.36、8.4.27 與 8.5.12。PHP 核心開發者指出,這次沒有單靠調整設定就能解決的辦法,只能更新或升級。PHP 8.1 以下版本已停止官方支援,不會有正式修補檔。
受影響的不只是自行開發的網站,WordPress、Laravel、Drupal、Joomla 等常見系統,只要底層 PHP 未修補,也在風險範圍內。
川流資訊觀察:老舊網站最容易被遺忘
投入網站建置與維運二十年的川流資訊指出,每次出現重大漏洞,企業最常遇到的並不是「不知道要更新」,而是「不知道誰能更新」。
川流資訊總經理洪先生表示:「常見的情況是,當初做網站的廠商已經不在了,主機放著沒人管,PHP 版本是多少沒人清楚。這類網站平常沒事,一旦出現核心漏洞,就變成最容易被盯上的對象。」
企業目前至少應確認三件事:網站使用的 PHP 版本、負責維護的對象,以及更新前是否已完整備份。
舊版網站:升級還是重做?
針對仍使用舊版 PHP 的網站,川流資訊建議依狀況判斷:若程式架構尚新,可評估升級至 PHP 8.3 以上並測試功能;若程式已多年未更新、外掛疊加過多,升級成本與風險可能高於重做,「這時候改用新版技術重新建置,反而比持續補洞划算。」
川流資訊表示,目前已開放企業諮詢網站版本檢查與升級評估請洽川流資訊由專人為您評估。
The post PHP2Shell高風險漏洞 川流資訊籲企業官網速自我健檢 appeared first on 天天頭條 I 天天都有好新聞,最具專業性的商業、金融、科技與財經新聞來源,台灣首選.